Надежный пароль: как создать, запомнить и хранить
В наших интернет-профилях хранится много персональной информации, которую злоумышленники могут использовать для кражи личности и денег. Чтобы защитить себя от взлома, важно придумать сложный пароль: длинный, случайный и уникальный для каждого сервиса. Кроме того, дополнительными гарантиями безопасности могут быть менеджеры паролей и подключение двухфакторной аутентификации.
В этом гиде подробно разберем, как выбрать надежный пароль, как его безопасно хранить и какие еще опции защиты личных данных можно использовать, чтобы не пострадать от атак хакеров.
Что делает пароль надежным
Чтобы пароль было сложно взломать, он должен соответствовать четырем критериям.
Длина. Чем длиннее кодовое слово, тем труднее злоумышленникам его подобрать.
Случайность. Лучше всего использовать случайные наборы из букв разного регистра, цифр и знаков, которые невозможно угадать. Как минимум нужно разбавлять ими парольную фразу.
Уникальность. Рекомендуется устанавливать отдельный пароль для каждого аккаунта, а также избегать часто используемых комбинаций (secret123), стандартных замен букв на символы (4 вместо A) и простых единичных слов (marketing1). Преступники быстро раскрывают такие комбинации, применяя специальные программы, которые автоматически перебирают шаблонные варианты и слова из словарей.
Отказ от личных данных. Не используйте в кодовой фразе свое имя, имена близких или клички домашних животных. Также плохая идея — даты рождения, обручения, свадьбы или рождения детей, особенно если они есть в легком доступе, например уже включены в название вашего почтового ящика или указаны в соцсетях. Это первое, что злоумышленники попробуют в качестве ключа к вашему профилю.
Для легко запоминающегося пароля можно создать какой-то ассоциативный ряд, логика которого будет понятна только вам. Но не используйте ассоциации и сочетания, которые лежат на поверхности.
Какой длины должен быть надежный пароль
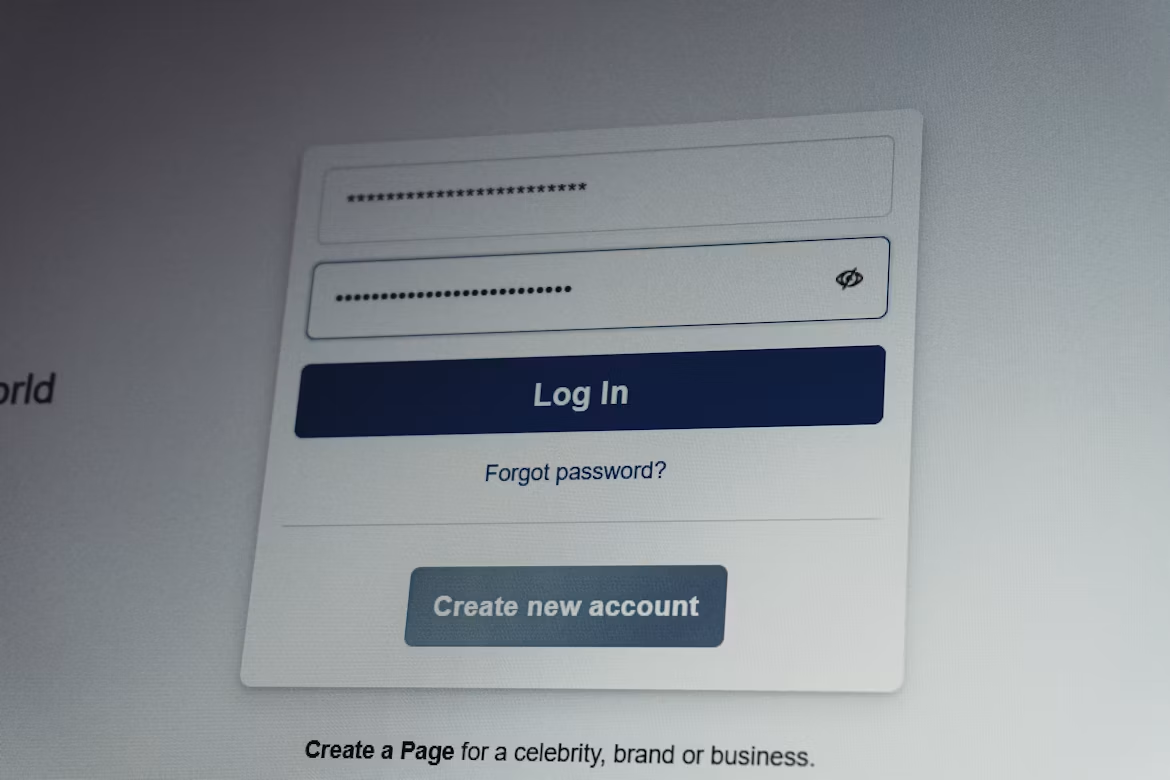
В руководствах по теме, как сделать надежный пароль, эксперты в сфере цифровой безопасности советуют создавать комбинации, состоящие хотя бы из 12–16 символов. Но, если конкретный сайт или приложение это поддерживают, можно использовать более длинные парольные фразы.
Какие пароли легко подобрать
Многие люди выбирают шаблонные варианты паролей и сочетания, которые мошенникам легко подобрать с помощью компьютерной программы или даже вручную. Вот некоторые примеры неудачных комбинаций, слабо защищающих аккаунт от посягательств третьих лиц.
Слабый вариант | Причина риска | Безопасная альтернатива |
Victoriya1980! | Личные данные — имя пользователя и год рождения. | noc4#AVocado+zaVr$ |
zxcvbnm | Стандартный нижний ряд букв с компьютерной клавиатуры. Без заглавных букв, цифр и знаков. | zX8;:?cvb29Nm%№ |
7654321 | Классическая обратная последовательность чисел. Короткая, нет разнообразия символов. | 1Lf7h$65&m4¡32G |
password2 | Шаблонное, часто используемое слово. Короткое, нет знаков препинания с заглавными буквами. | но#леСспер%Ди*вн!з |
1l0vey0u | Распространенная фраза. Классическая замена букв на цифры, легко считываемая современным ПО. Короткая, отсутствуют спецсимволы с заглавными буквами. | mOon*neRd_peaCh#83bIrd |
abracadabra | Единичное слово, которое легко подобрать с помощью специальных программ. Недостаточно разнообразия символов. | dA+b5ra,a?bRa№ca |
Dp%!75 | Слишком коротко. | Dp%!75Hij$9k#s |
Чем менее логичным и односложным будет пароль, тем лучше.
Как придумать надежный пароль самостоятельно
Если раньше было достаточно выбрать какой-то редкий термин и добавить к нему пару цифр со знаками, сегодня этого мало. Программы злоумышленников могут легко взломать такую кодовую комбинацию методом перебора слов и их сочетаний с символами.
Сегодня надежный вариант пароля — это длинная фраза, составленная из нескольких случайных, не связанных между собой слов.
Когда используется больше двух слов, которые ничего не объединяет по смыслу, преступникам становится гораздо сложнее их подобрать. Еще труднее это сделать, если немного видоизменить выражение, заменив и добавив некоторые символы.
Метод парольной фразы
Лучше всего создать фразу, которую нельзя связать с конкретным человеком, цитатой или известной строкой. Как написать надежный пароль такого типа:
Выберите 4 разных слова, не согласованных между собой. Это могут быть не только существительные, но и любые другие части речи, например «серый», «сесть», «бубен», «лесть».
Замените часть символов на знаки препинания и цифры, измените регистр некоторых букв: «сеР!йс?сть4бу*енлЕС;ь.
Если для облегчения запоминания используются строчки из песен, цитаты или любые согласованные предложения, они должны быть разбиты на части и эти части нужно расставить в нелогичном порядке. Кроме того, можно не только вставить в получившуюся комбинацию цифры и знаки, но и взять цитату не целиком, а заменить какое-то из слов на случайное. Такой шифр, вероятнее всего, устоит перед алгоритмами подбора.
Более того, можно поступить проще: составить пароль из первых букв каждого слова понравившейся фразы, песни или стиха. Например, у любителя Бон Джови из припева главного хита группы получится TmhWmiIsWoLoap. Добавить несколько символов, и сложная комбинация готова.
Когда лучше не придумывать пароль вручную
Придуманные собственноручно кодовые фразы обеспечивают не самый высокий уровень безопасности, так как люди мыслят предсказуемо и, даже стараясь соблюдать правила выбора надежных сочетаний, часто действуют по шаблону.
Если пользователь создает кодовое слово, которое легко запомнить, велика вероятность, что преступникам просто его подобрать. Тем более что мошенники постоянно совершенствуют свои методы взлома.
Для защиты электронной почты, банковского приложения, рабочих сервисов и важных аккаунтов практичнее пользоваться случайно сгенерированными паролями. Это хаотичные наборы символов, которые максимально сложны, не имеют логики, не содержат личных данных или осмысленных слов. Их невозможно угадать или подобрать: для этого нужно произвести огромное количество вычислений, на которое не хватит жизни мошенника.
Как сгенерировать надежный пароль
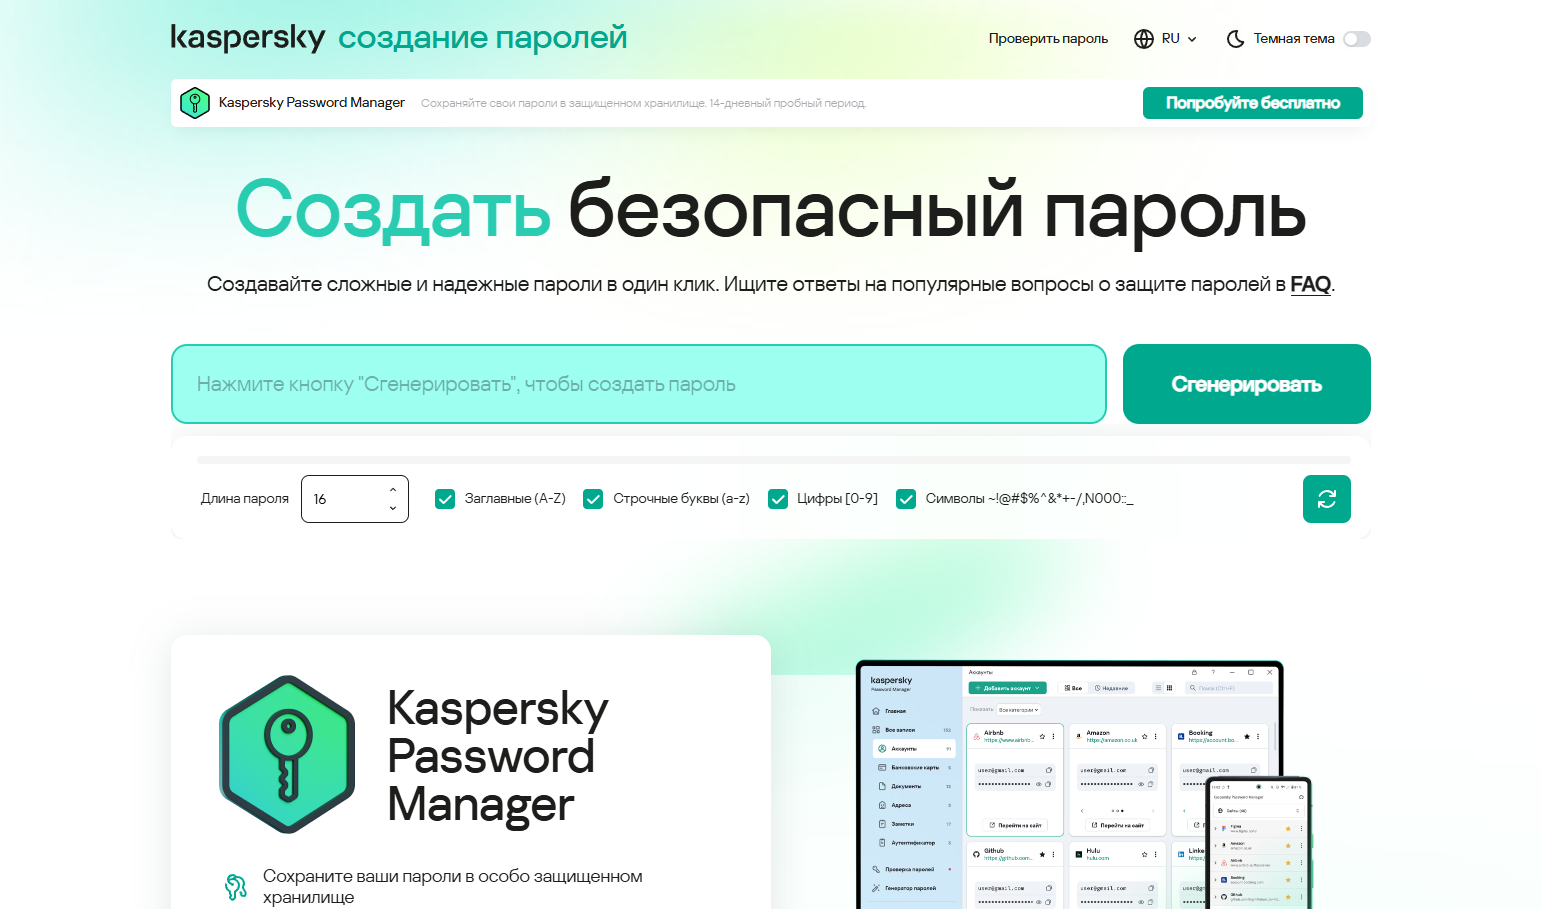
Генераторы случайных паролей позволяют за несколько секунд создать уникальные комбинации для каждого отдельного аккаунта. Достаточно открыть страницу такого сервиса, выбрать желаемую длину парольной фразы и поставить галочки на типы символов, которые должны в нее входить. После нажатия на кнопку «Сгенерировать» на экране появится пароль, останется лишь безопасно его сохранить.
Генератор и менеджер паролей Kaspersky
Существуют сервисы, которые позволяют не только генерировать, но и надежно хранить пароли. Например, такой продукт есть у Kaspersky — передового эксперта по цифровой безопасности, за почти 30 лет своей деятельности защитившего от кибератак более 1 миллиарда устройств. Для небольшой справки: только за последний год ПО компании 93 раза занимало первые места в независимых тестах. Кроме того, бренд получил награду от ведущей европейской тестовой лаборатории AV-Comparatives, обойдя 14 конкурентов по результатам ряда сложнейших испытаний.
Помимо мощных антивирусных пакетов, на сайте компании можно скачать Kaspersky Password Manager, который создает пароли с настраиваемой длиной и составом символов, а затем позволяет хранить их в защищенном хранилище. Причем генератор подходит как для новых аккаунтов, так и для замены повторяющихся комбинаций. Там, где это нужно, сервис сам предлагает пользователю создать новый или заменить уже существующий слабый пароль.
Благодаря шифрованию банковского уровня пароли от разных аккаунтов, хранящиеся в этом пасворд-менеджере, надежно защищены от хакерских атак: получить к ним доступ может только владелец, знающий мастер-пароль. Единственная уязвимость может возникнуть только в том случае, если пользователь своими руками введет мастер-пароль на устройстве, зараженном вредоносным ПО. Но это невозможно, если на компьютере или девайсе стоит хороший комплексный антивирус, такой как Kaspersky Premium.
Антивирус отражает все виды угроз благодаря защите в режиме реального времени, обнаружению и удалению вирусов, поиску утечек данных, защите платежей, определителю номера, а также другим дополнительным функциям. В него включен полный комплект утилит вплоть до защиты онлайн платежей и родительского контроля. При этом подобное комплексное защитное ПО предлагается по доступным ценам, которые можно сделать еще меньше, использовав промокод Kaspersky.
В принципе, секрет максимальной защиты своих аккаунтов и персональных данных — это и есть надежный генератор и менеджер паролей, а также современный антивирус на устройстве.
Как создать надежный пароль для аккаунта
Правила, как придумать надежный пароль для аккаунта, общие для любых сайтов, сервисов или приложений. Тем не менее можно выделить несколько дополнительных рекомендаций по созданию учетной записи в местах, где хранится больше всего личных данных.
Почта. Почту нужно особенно беречь, так как на ней обычно завязаны все остальные сервисы. Для почтового ящика лучше сгенерировать случайный набор символов и сохранить его в зашифрованном менеджере паролей. Помимо этого, для усиления защиты можно включить двухфакторную аутентификацию.
Соцсети. Если вы активно пользуетесь социальными сетями, для них будет легко запомнить фразу из 3–4 сокращенных слов с частью букв, замененных на случайные знаки. Но важно не ставить один пароль на все соцсети.
Маркетплейсы. Придумыванию парольной фразы для учетных записей на маркетплейсах или в онлайн-магазинах обычно не уделяется особое внимание. А зря, так как там преступники могут получить доступ к вашим финансовым данным. Рекомендуется устанавливать в таких профилях длинный сложный пароль из случайных символов либо нескольких видоизмененных слов, а также не сохранять в профиле данные своих банковских карт. Безопаснее каждый раз вводить их вручную или автоматически подставлять из надежного менеджера.
Банковские сервисы. Для мобильного банкинга, как и для почты, желательно выбирать сложный пароль из хаотичного, максимально разнообразного набора символов. В нем не должно быть целых словарных слов или повторений одного символа много раз подряд. Кроме того, рекомендуется использовать менеджер паролей, а также активировать двухфакторную аутентификацию.
Рабочие аккаунты. Доступ преступников к корпоративным профилям, панелям управления сайтами и рабочим инструментам может нанести много вреда. Используйте для них уникальные шифры, отличающиеся от комбинаций для личных аккаунтов, а также менеджер паролей и для самых важных профилей — двухфакторная аутентификация. Во имя безопасности не рекомендуется записывать парольные фразы на стикерах или посылать их в мессенджерах.
Почему нельзя использовать один пароль на разных сайтах
Одна из базовых рекомендаций, как сделать надежный пароль, — не повторять одну и ту же комбинацию. Хакеры знают о склонности людей использовать одинаковые учетные данные на разных сайтах. Подобрав одно работающее сочетание логина с парольной фразой, злоумышленники обычно пробуют ввести его на всех ресурсах, где может быть зарегистрирован пользователь.
Используя один пароль в нескольких аккаунтах, вы подвергаете их дополнительному риску. К примеру, если будут взломаны ваши соцсети или профиль на маркетплейсе, следующим может стать банковское приложение или почтовый ящик.
Риски достаточно высоки. В зависимости от типа профиля и хранящихся там данных мошенники могут сделать перевод денег пользователя на свои счета, оплатить с его карты дорогие покупки или взять на него ряд кредитов. Кроме того, преступники могут портить репутацию жертвы, публикуя от ее имени сомнительную информацию и вымогая у ее контактов деньги, а также шантажировать самого владельца, требуя выкуп за возвращение аккаунта.
Где безопасно хранить сложные пароли
Есть разные варианты сохранения паролей. Некоторые пользователи применяют мнемонические техники для их запоминания, но это сложно, когда у вас много аккаунтов и каждый из них открывается уникальным набором знаков. Другие записывают данные для входа на разные сайты на бумаге или копируют их в отдельный файл на компьютере, но это не самые защищенные от утечки источники хранения. Надежнее всего держать сложные пароли в специальном приложении-менеджере.
В этот менеджер вы вносите логины и пароли от любых аккаунтов, будь то банк или соцсети. И для того чтобы ими пользоваться, вам больше не нужно помнить их все: достаточно знать один мастер-пароль непосредственно от менеджера.
Как правило, сервис работает на разных платформах и автоматически синхронизирует данные учетных записей на разных устройствах. Он безопасен благодаря шифрованию, оберегающему пароли от утечек, и резервному копированию, позволяющему создать защищенную копию данных на случай любых неполадок.
Как Kaspersky Password Manager помогает управлять паролями
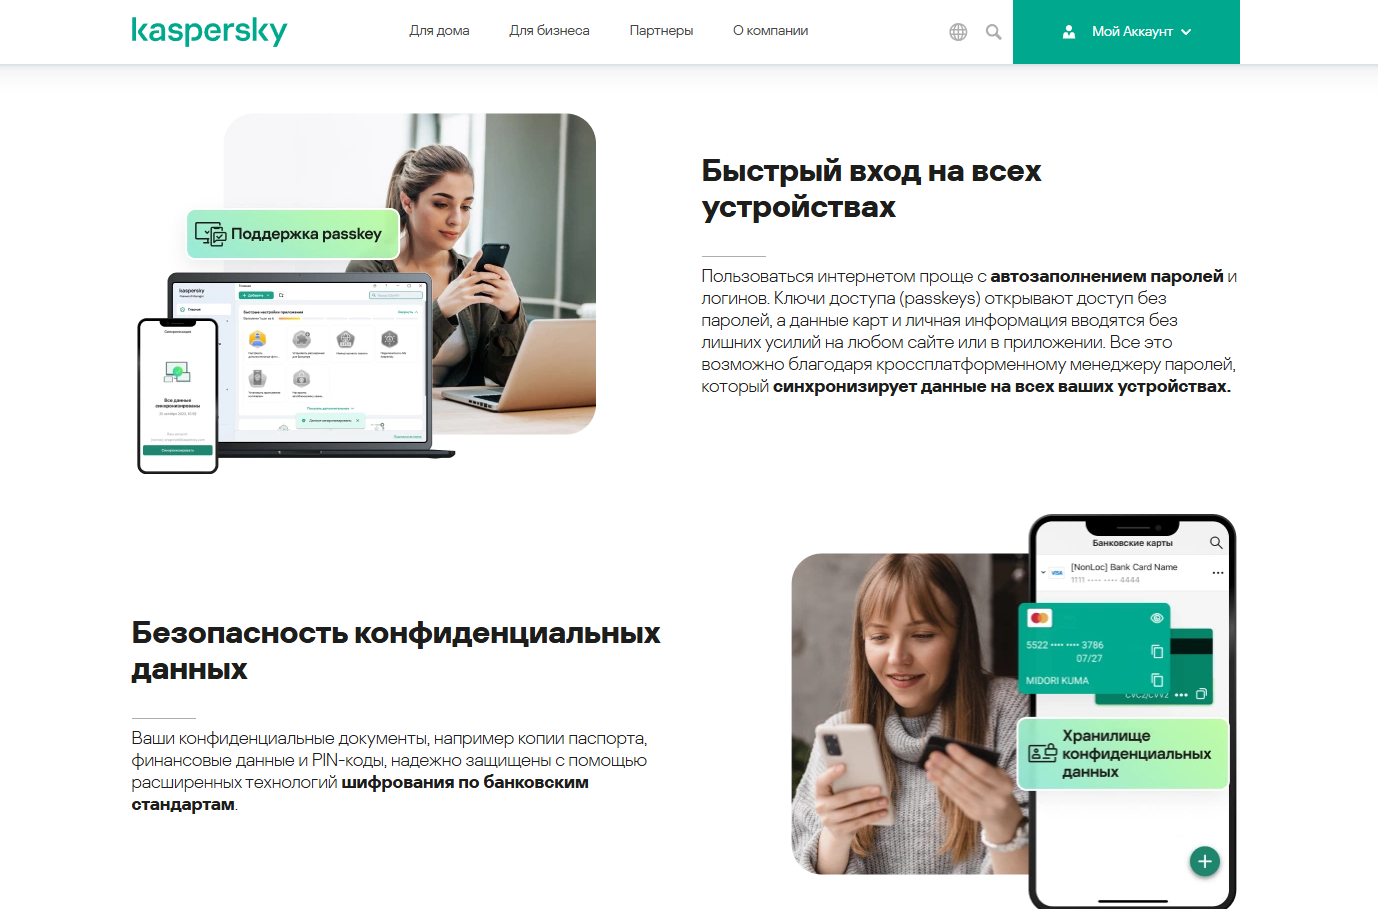
Kaspersky Password Manager обладает расширенными функциями. В него можно добавлять не только сложные пароли, но и важные документы, фотографии, ПИН-коды, информацию о банковских картах или другие конфиденциальные данные.
При заведении новой учетной записи сервис автоматически подсказывает, как создать надежный пароль, сохраняет его и впоследствии каждый раз выполняет автозаполнение данных при входе пользователя на соответствующий сайт. Кроме того, сервис регулярно проверяет сохраненные пароли — нет ли среди них слабых, повторяющихся или потенциально скомпрометированных комбинаций. Если пароль недостаточно сложный, используется сразу в нескольких аккаунтах или фигурирует в базах утечек, система тут же предложит его заменить.
Данные хранятся на облаке и автоматически синхронизируются на всех устройствах пользователя, будь то смартфоны, планшеты, ноутбуки или компьютеры. Их не нужно экспортировать вручную.
Благодаря пасворд-менеджеру для подтверждения входа в любое приложение и активации автозаполнения данных достаточно ввести свой единый мастер-пароль. Кроме того, сервис позволяет генерировать одноразовые коды для двухфакторной аутентификации или входить в систему без пароля на сайтах, поддерживающих технологии 2FA и Passkeys.
Двухфакторная аутентификация и ключи доступа
Наряду с паролем все больше современных сайтов и приложений поддерживают альтернативные способы защищенного входа в учетную запись.
Двухфакторная аутентификация (2FA) подразумевает, что вам нужно двумя разными способами подтвердить свою личность. Первым обычно идет традиционный логин и пароль. В качестве второго можно выбрать одноразовый код, полученный на телефон или сгенерированный специальным приложением, отпечаток пальца либо другие способы идентификации.
Технология ключей доступа (Passkeys) предполагает, что вы вообще не используете пароль. Вход выполняется по отпечатку пальца, сканированию лица или ПИН-коду на устройстве. При этом доступ считается очень надежным, так как используются криптографические пары ключей, которые невозможно взломать или украсть с помощью фишинга.
Но 2FA и Passkeys по-прежнему доступны не везде. Они дополняют традиционные способы защиты данных и авторизации, но не отменяют необходимость такого простого шага, как создать надежный пароль для аккаунта.
Нужно ли регулярно менять пароль
В слишком частой смене пароля нет смысла. Эксперты по цифровой безопасности советуют делать это в качестве профилактики от взломов один раз в полгода-год. Но есть реальные поводы, при появлении которых нужно немедленно сменить кодовое слово:
на используемом вами сайте произошла утечка данных;
вы сами видите признаки несанкционированного доступа к вашему профилю;
обнаружен подозрительный вход в ваш аккаунт с незнакомого устройства;
комбинация повторно используется, то есть фигурирует сразу в нескольких ваших учетках;
сервис присылает уведомление с рекомендацией сменить слабый или скомпрометированный пароль;
потеряно или украдено одно из устройств, на котором вы входили в учетную запись.
При потере телефона, планшета или ноутбука нужно немедленно сменить пароли во всех использовавшихся на нем аккаунтах.
Что делать, если случилась утечка пароля
Если вы узнали, что произошла утечка пароля, следуйте пошаговому алгоритму:
Как можно быстрее смените пароль на пострадавшем сайте или в приложении, которое было взломано.
Если та же самая парольная фраза использовалась в других аккаунтах, замените ее в каждом из таких профилей на уникальные сложные комбинации.
В настройках аккаунта завершите все сессии, совершающиеся с неизвестных вам устройств.
Проверьте восстановление: убедитесь, что за учетной записью закреплены ваши резервные мобильный и почта. Удалите чужие номера и почтовые ящики, если обнаружите, что они привязаны к профилю.
Включите 2FA, выберите в качестве дополнительного подтверждения СМС или приложение — генератор кодов.
Также, если был взломан мобильный банкинг, временно заблокируйте карты и проверьте, не списаны ли деньги с ваших счетов. А если есть шанс, что преступники получили полные данные ваших карт, лучше их закрыть и перевыпустить.
Если подытожить, главное правило, как составить надежный пароль, звучит так: для каждого аккаунта нужна отдельная длинная комбинация символов или парольная фраза. Благодаря генератору и менеджеру паролей можно не составлять и не запоминать все эти комбинации вручную. Используйте эти инструменты, чтобы ваши данные всегда были защищены.